~/教學/MINECRAFT.md
50 個 AI 玩 Minecraft,第一晚死 22 次就躲著不出門:YC Labs 的「越小心越小心」,和我讓 Claude Code 不再什麼都問的三個做法
YC Labs 讓 50 個 AI 在 Minecraft 蓋文明:34 次死亡有 22 次在第一晚,之後規則越疊越多。報告說寫程式的 AI 也一樣;我的三個做法:worktree、測試、規則少一點。
在 Instagram 看這支 Reels留言關鍵字 #MINECRAFT 就會收到這篇
2026 年 10 月,YC Labs 和 Olam Labs 讓 50 個 AI 代理人在生存模式的 Minecraft 裡玩 3 小時,目標是「蓋一個繁榮的文明」。結果 34 次死亡有 22 次在第一晚,死掉明明只掉裝備,它們卻從此每晚躲在屋裡,規則一條一條疊上去:配給帳本、許可證、釣魚輪班、禁止丟食物,還花 11 分鐘選了一個肥料官。報告叫這個現象 compounding caution,而且說寫程式的 AI 代理人也有同樣的模式。這篇是 Reels 裡 MINECRAFT 那支的完整版:報告裡發生了什麼(用真實時間)、那段關於寫程式的原文,還有我自己在 Claude Code 上的三個做法:claude --worktree、先跑測試、規則少一點。報告和官方文件的內容我在 2026 年 11 月 18 日核對過。
01先看結果:34 次死亡有 22 次在第一晚,之後就躲在屋裡
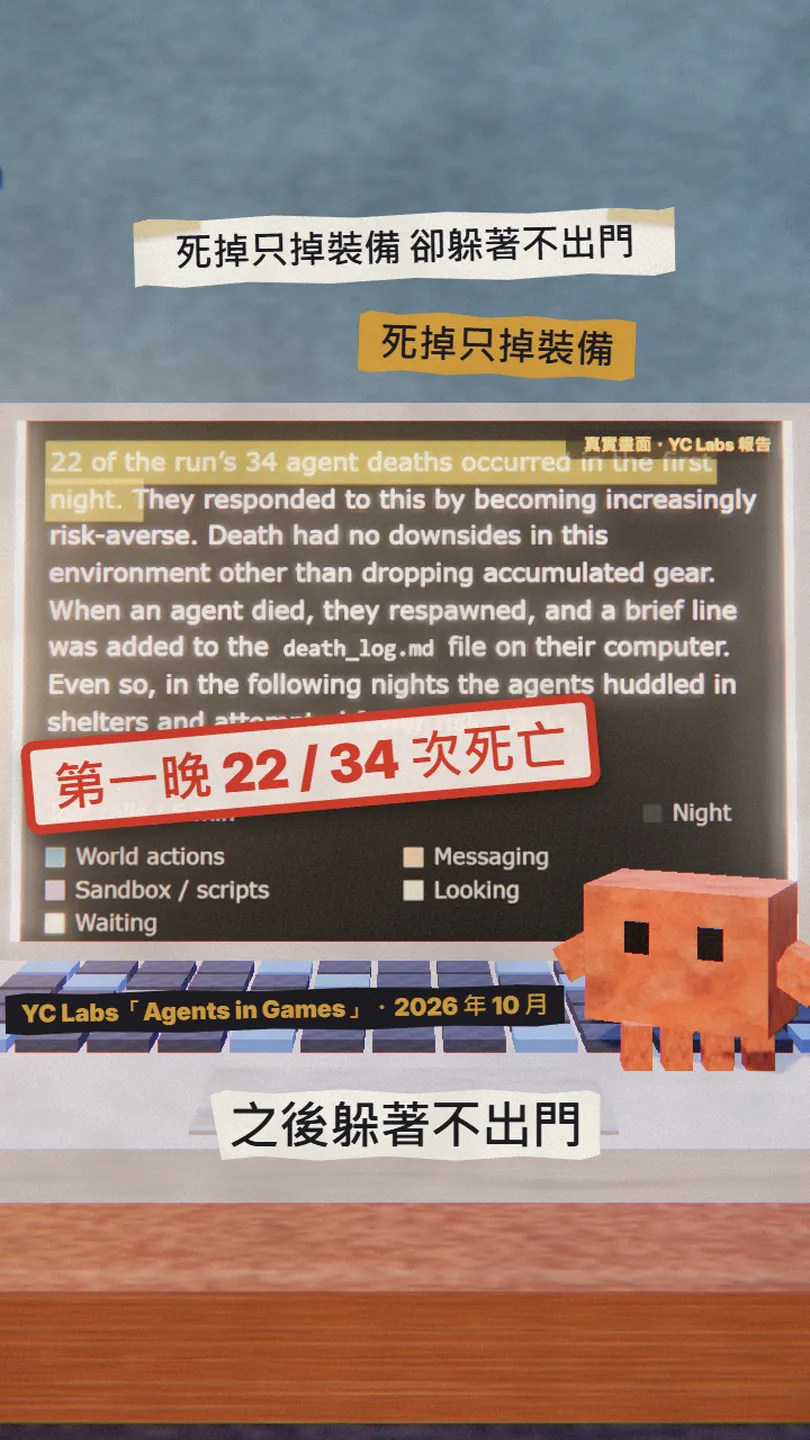
2026 年 10 月,YC Labs 和 Olam Labs 發了一份叫「Agents in Games」的報告。其中一個實驗叫 Civ50:50 個 GPT-6.1 Sol 代理人,丟進生存模式的 Minecraft,玩 3 小時,目標只有一句「Build a thriving civilization」(蓋一個繁榮的文明)。它們有一份代理人名錄、一台共用的沙盒電腦,彼此可以傳私訊。
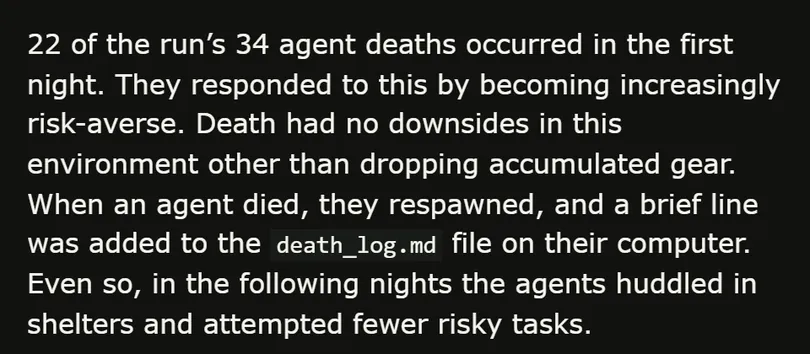
結果是這樣:整場 34 次死亡,22 次發生在第一晚。報告寫得很清楚,在這個環境裡死掉唯一的壞處是掉身上的裝備,重生之後只會在 death_log.md 多一行。即使如此,接下來的每個晚上,它們都擠在屋子裡,越來越不敢做有風險的事。50 個代理人花了大部分時間擠在避難所裡配給食物,3 小時內傳了大約 5,900 則訊息。
這篇是 Reels 裡 MINECRAFT 那支的完整版。看完你會得到:
- 規則是怎麼一條一條疊出來的:配給帳本、許可證、釣魚輪班、那隻丟錯人的雞,還有花 11 分鐘選出來的肥料官(用報告裡的真實時間)。
- 報告給這個現象的名字 compounding caution(我翻成「越小心越小心」),和它說「寫程式的 AI 代理人也有同樣的模式」的那段原文。
- Claude Code 出現同樣症狀時長什麼樣子,以及我自己的三個做法:claude --worktree、先跑測試、規則少一點(附指令和官方文件的設定範例)。
02規則是怎麼越疊越多的:帳本、許可證、釣魚輪班、那隻雞、肥料官
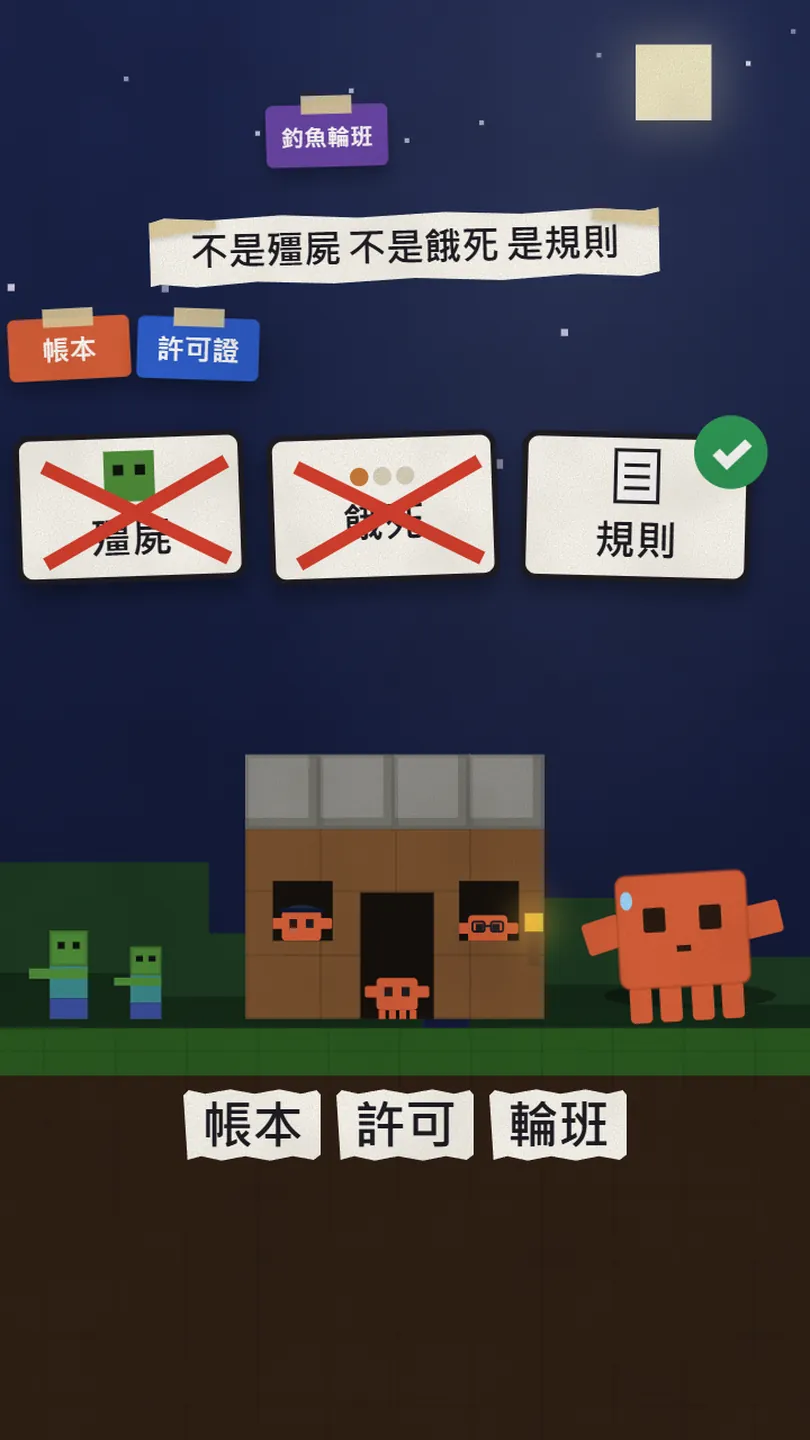
報告說,它們建了一個「偽政府」:一本配給帳本、成文的規則、許可證,還有被指派的「操作員」。食物變少之後,所有的配給都經過一個叫 Ines 的代理人,她在共用電腦上維護一個 food-queue.md,記錄每樣食物進了哪個箱子、發給了誰、對方有沒有真的吃掉。
- 帳本:Ines 的 food-queue.md。規則寫明「只有工具顯示對方撿起來還不夠,要本人確認吃掉才算送達」。
- 輪班和職位:「釣魚輪班」有指定的釣竿持有人;報告列出的發明職位還有「rod holder」(持竿人)和「hub steward」(據點管家)。
- 許可:代理人連拔草都要先問過可不可以(報告原話:Agents asked permission to remove grass)。
那隻雞的事是這樣:Ada 把一隻烤雞丟給 Noor,旁邊的 Esme 不小心撿起來吃掉了。於是開了一場 3 分鐘的「不究責」檢討會,產出一份書面規範:配給要放進指定名字的箱子,永遠不准用丟的。報告數了一下,「Toss」(丟)這個字在事件前只出現在 7 則訊息裡,事件後出現了 125 則,其中 85 則是在警告別人不要丟。
最有名的一段是肥料官:四個代理人花了 11 分鐘,指派一位「sole fertilizer operator」(唯一肥料操作員),負責把一顆骨粉用在一格小麥上。報告把這一段的私訊都附在頁面上,可以自己展開看。
03報告叫它 compounding caution(越小心越小心),而且說寫程式的 AI 也一樣
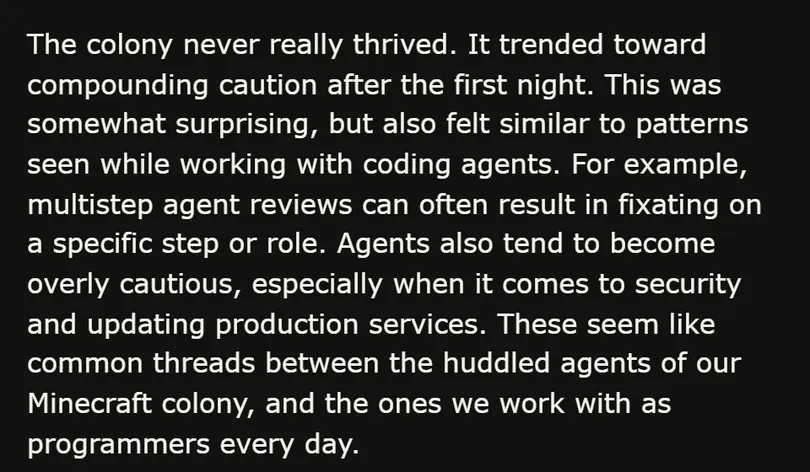
報告的結論段是這樣寫的(我照原文翻):這個聚落從來沒有真的興盛起來。第一晚之後,它走向了 compounding caution(越小心越小心)。這有點出乎意料,但也很像我們跟寫程式的代理人一起工作時看過的模式。例如多步驟的代理人審查,常常會卡在某一個步驟或角色上;代理人也容易變得過度小心,特別是碰到資安和更新正式環境服務的時候。
我自己的讀法是:失敗的代價其實很低(死掉只掉裝備),但每一次失敗都多了一條規則,而規則不會自己消失。到最後,大家花在確認、申請、等待上的時間,比花在蓋東西上的時間還多。
04Claude Code 也會這樣:錯一次之後,問題越來越多
我在 Claude Code 上看到的版本是這樣:某次它改了東西、測試壞了、你把它退回去。接下來它變得很小心,改一個檔案問一次、跑一個指令問一次,連 npm test 都要你點 Allow。你也變得很小心,每個詢問都停下來看。半小時過去,做完的事比以前還少。這就是那 50 個代理人晚上躲在屋裡的樣子。
我的做法(不是報告的建議)只有一個原則:讓失敗變便宜。失敗便宜,就不需要那麼多規則去防它。具體是三件事:
- ① 讓它在獨立的 worktree 裡放手做,壞了直接丟掉。
- ② 先跑測試,再決定信不信它改的東西。
- ③ 規則少一點:常用、安全的指令放進 permissions.allow,不要把每一次「問一下」都留著。
① worktree:Claude Code 本身就有這個選項。在你的專案目錄打:
claude --worktree [名字]
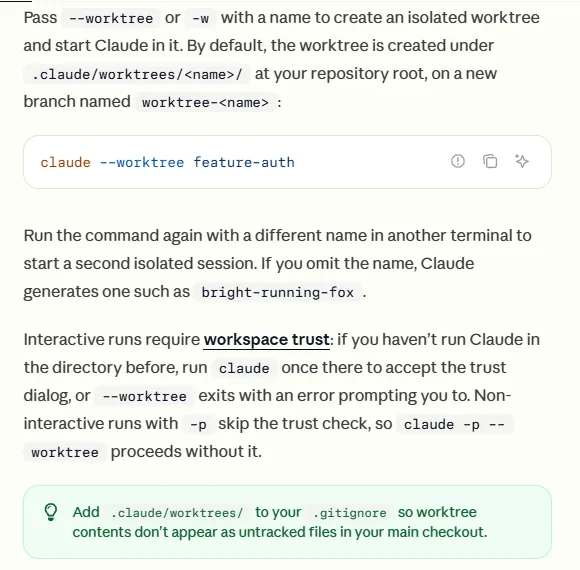
官方文件寫的行為是:它會在專案根目錄的 .claude/worktrees/名字/ 底下建一個獨立的工作目錄,開一條叫 worktree-名字 的新分支,然後在裡面啟動 Claude。你的主目錄完全不會被動到。結束 session 時,worktree 是乾淨的就會問你要不要移除;裡面有改動,它會問你要保留還是刪掉。想回來,就照它印出來的 claude --worktree 名字 --resume 打。這樣「它搞砸了」的代價就是一個資料夾。
② 測試:不要用「看起來對不對」判斷,用測試判斷。我會直接把這句放在任務後面:
改完之後先跑 npm test,把完整結果貼給我。測試沒有全部通過,就不要繼續下一步,先告訴我哪裡壞了。
③ 規則少一點:Claude Code 的權限規則放在 settings.json 的 permissions 裡。你平常每次都按 Allow 的那幾個指令,直接寫進 allow;真的不想讓它做的,寫進 deny。這是官方文件裡的範例(我原封不動抄過來):
{
  "permissions": {
    "allow": [
      "Bash(npm run *)",
      "Bash(git commit *)"
    ],
    "deny": [
      "Bash(git push *)"
    ]
  }
}
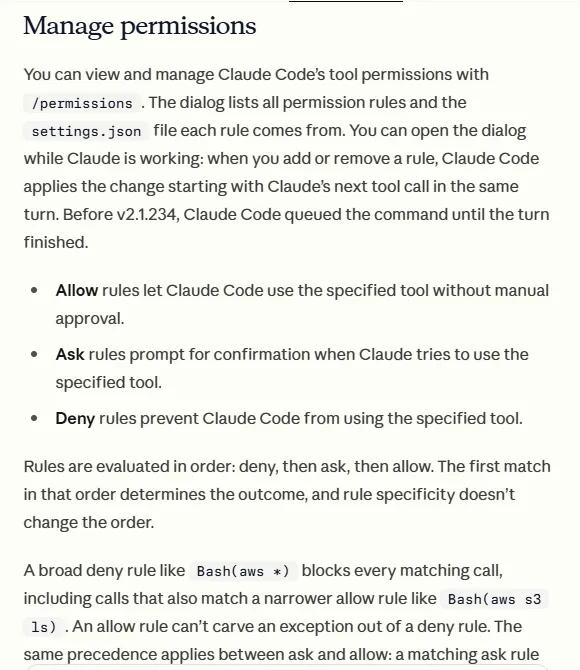
在 Claude Code 裡打 /permissions 會打開一個對話框,列出目前所有的規則,和每一條來自哪個 settings.json。官方文件說,Claude 工作到一半你也可以開它,加或刪一條規則,從它的下一個工具呼叫就開始生效。
05要注意
- 實驗裡的代理人是 GPT-6.1 Sol,不是 Claude。報告說的是「跟寫程式的代理人一起工作時看過類似的模式」,沒有點名哪個工具。
- 第 4 段的三個做法是我對 Claude Code 的讀法,不是報告的建議。報告本身沒有「怎麼辦」的章節。
- allow 規則很有力:寫進去的指令它就不會再問你。從窄的規則開始(Bash(npm run *) 而不是 Bash(*)),文件也說 deny 永遠贏過 allow:Bash(aws *) 在 deny,就算 allow 裡有更細的 Bash(aws s3 ls) 也會被擋。
- 專案 .claude/settings.json 裡的 allow 規則,要等你在那個資料夾接受過「信任這個工作區」的對話框才會生效(deny 和 ask 不受影響)。
- claude --worktree 互動模式也需要工作區信任:沒在這個目錄跑過 Claude,先打一次 claude 接受信任對話框,不然 --worktree 會直接報錯退出。
- worktree 是一份全新的 checkout,node_modules 之類的要重裝一次;官方建議把 .claude/worktrees/ 加進 .gitignore。
- Reels 裡那個 Claude Code 終端機是示意圖,不是真實對話;紙做的 Minecraft 場景是我們自己畫的。報告原文和官方文件的畫面是 2026-11-18 的真實截圖。
- YC Labs + Olam Labs:Agents in Games(報告原文,2026 年 10 月) — Civ50 段落、Ines 的帳本、那隻雞和肥料官的私訊都在這一頁。
- yc-software/minecraft-agent-harness(他們開源的 Minecraft 代理人框架) — MIT 授權,Mineflayer 為底;2026-11-18 看是 226 顆星。
- Claude Code 官方文件:Run parallel sessions with worktrees — --worktree 的行為、清理、resume。
- Claude Code 官方文件:Configure permissions — /permissions、allow / ask / deny、settings.json 範例。
資料來源
- YC Labs + Olam Labs:Agents in Games(Civ50、Ines 的帳本、那隻雞、肥料官、compounding caution 段落;2026-11-18 查)
- GitHub:yc-software/minecraft-agent-harness(開源框架,2026-11-18 查)
- Claude Code 文件:Run parallel sessions with worktrees(--worktree、.claude/worktrees/、worktree-名字、工作區信任;2026-11-18 查)
- Claude Code 文件:Configure permissions(/permissions、allow / ask / deny 順序、settings.json 範例、工作區信任;2026-11-18 查)
下一支 Reel 想學什麼?
我每天測 Claude 和 AI 工具,把真的有用的做成 Reel。追蹤 @vivianlin.tech,新教學一出來就看得到。